
WordPress 网站遭到入侵后,首页仍能打开并不代表网站已经清理干净。恶意访问可能仍藏在账户、文件、定时任务、数据库记录或主机凭证中。清理前删除可疑文件,也可能破坏重要证据。如果网站处理重要服务或敏感资料,应有序应对,并联系主机商或合格的事件响应人员。
初步响应
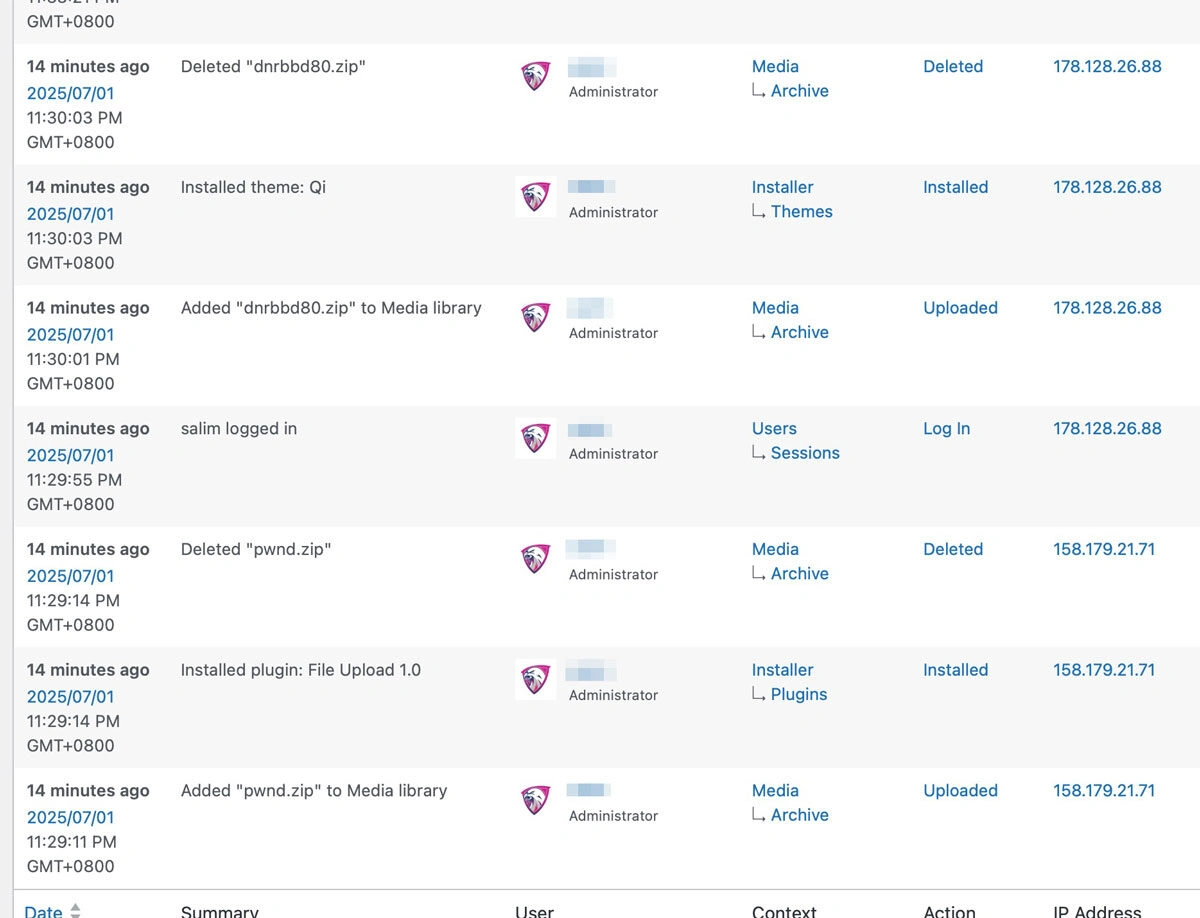
- **记录所见情况。**记下时间、受影响的网址、告警、近期变更,以及主机商或 Search Console 发来的通知。如果安全可行,应在清理前保存相关日志和受保护的文件及数据库副本。
- **联系主机商。**询问是否还有其他网站或账户受影响,以及主机商是否已隔离环境。协商调查期间如何保护正常访客。
- **限制进一步访问。**按照主机商的事故流程限制受影响的服务。不要以为只修改 WordPress 密码就能封锁所有访问。了解环境后,协调重设 CMS、主机、数据库、SFTP、部署和账户找回凭证。
- **找出并清除入侵途径。**检查用户、近期修改的文件、扩展、定时任务、配置和日志。视情况重新安装干净的核心、主题或插件副本。移除已停止维护的软件,并修补导致入侵的弱点。扫描器可协助发现线索,但扫描结果干净本身不能证明网站已完全恢复。
恢复并验证
只从确认早于入侵的备份恢复,并先确认其安全性。恢复服务前,测试网站、表单、交易和系统整合。限制访问后,轮换会话密钥和凭证,检查监控,并记录事故与修复过程。
检查 Google Search Console 的“安全问题”报告,并排查意外收录的网页。Google 的恶意软件预防指南说明 Search Console 如何报告受侵害内容。先修复网站,再按照相关平台的指引处理警告或人工处置。
应该立即恢复最新备份吗?
先确认入侵发生的时间。近期备份可能已经包含相同的恶意访问。应保留副本以供调查;如果时间线不清楚,请专业人员协助判断适合的恢复点。