
Jika laman WordPress diceroboh, halaman utama yang masih berfungsi tidak membuktikan laman itu bersih. Akses berniat jahat mungkin masih wujud melalui akaun, fail, tugas berjadual, rekod pangkalan data atau kelayakan hosting. Memadam fail yang mencurigakan sebelum merekod kejadian juga boleh memusnahkan bukti. Bertindak secara teratur dan libatkan hos atau petugas respons insiden berkelayakan jika laman mengendalikan perkhidmatan penting atau data sensitif.
Tindak balas awal
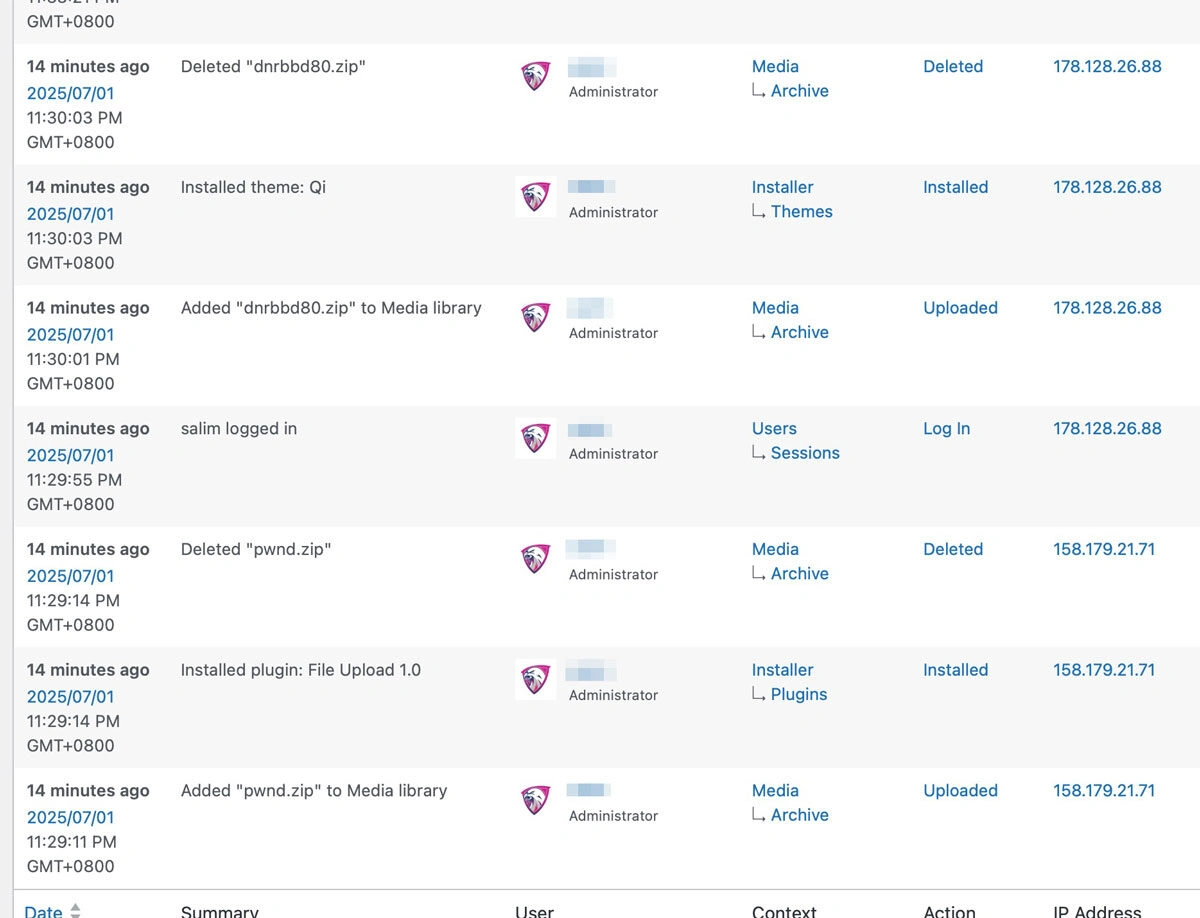
- Rekod perkara yang dilihat. Catat masa, URL terjejas, amaran, perubahan terkini serta mesej hos atau Search Console. Simpan log berkaitan dan salinan fail serta pangkalan data yang dilindungi sebelum pembersihan jika selamat.
- Hubungi hos. Tanya sama ada laman atau akaun lain terjejas dan sama ada hos telah mengasingkan persekitaran. Persetujui cara melindungi pelawat yang sah semasa siasatan berjalan.
- Hadkan akses lanjut. Gunakan proses insiden hos untuk mengehadkan perkhidmatan terjejas. Jangan anggap pertukaran satu kata laluan WordPress sudah menutup semua akses. Selaraskan pertukaran kelayakan CMS, hosting, pangkalan data, SFTP, deployment dan akaun pemulihan selepas memahami persekitaran.
- Kenal pasti dan buang punca kemasukan. Semak pengguna, fail yang baru diubah, sambungan, tugas berjadual, konfigurasi dan log. Pasang semula salinan core, tema atau pemalam yang bersih jika sesuai. Buang perisian terbiar dan tampal kelemahan yang membolehkan akses. Pengimbas boleh membantu mencari petunjuk, tetapi imbasan bersih sahaja tidak membuktikan pemulihan selesai.
Pulihkan dan sahkan
Pulihkan hanya daripada sandaran yang diketahui dibuat sebelum pencerobohan dan sahkan keselamatannya. Uji laman, borang, transaksi dan integrasi sebelum memulihkan perkhidmatan. Selepas akses dikawal, tukar kunci sesi dan kelayakan, semak pemantauan serta dokumentasikan insiden dan pembaikan.
Semak laporan Security Issues dalam Google Search Console dan periksa halaman tidak dijangka yang telah diindeks. Panduan pencegahan malware Google menerangkan cara Search Console boleh melaporkan kandungan yang diceroboh. Baiki laman dahulu, kemudian ikut arahan platform berkaitan bagi sebarang amaran atau tindakan manual.
Patutkah saya terus memulihkan sandaran terkini?
Bukan sebelum memastikan bila pencerobohan bermula. Sandaran baharu mungkin sudah mengandungi akses berniat jahat yang sama. Simpan salinan untuk siasatan dan minta pakar menilai titik pemulihan jika garis masanya tidak jelas.