
WordPress 安全是一套运营措施,不是某个插件设置。账户凭证被盗、软件存在漏洞或无人维护、主机配置不当、供应商账户失控,或错过更新,都可能导致网站被入侵。合适的控制措施取决于网站数据、业务影响和恢复需求。
使用受支持的最新软件
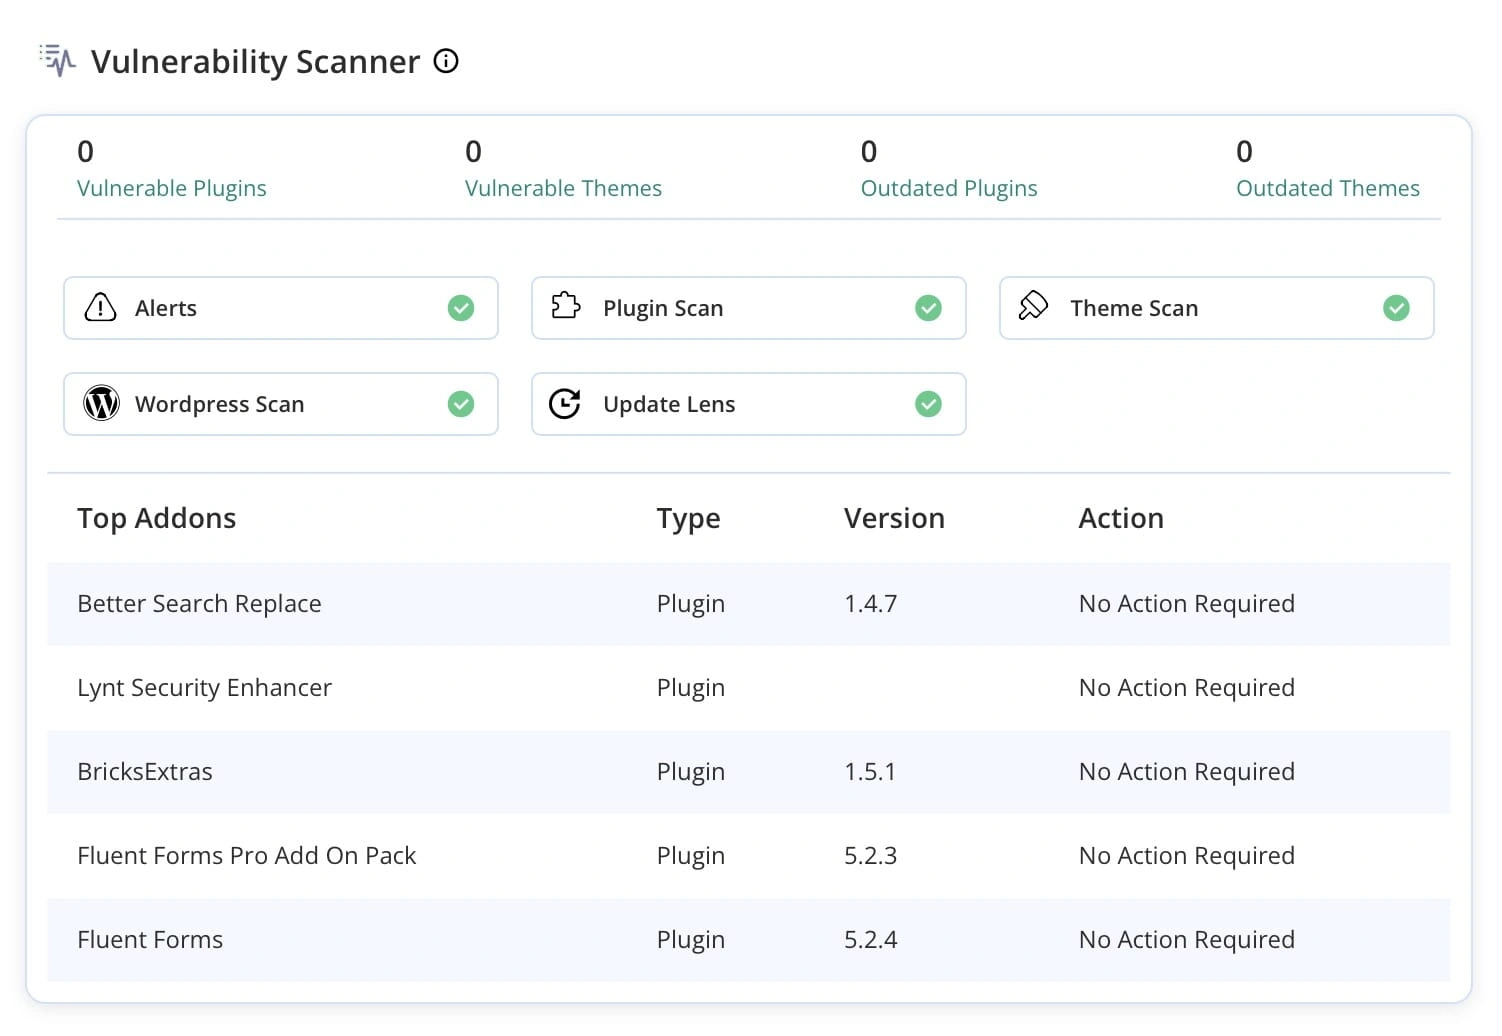
通过受控流程更新 WordPress 核心、主题和插件。检查兼容性,并测试重要功能,尤其是业务关键网站。移除未使用或已停止支持的软件。记录软件版本和更新负责人。截至 2026 年 10 月 20 日,WordPress.org 将版本 7.1.3列为最新发布;规划更新前请查看官方发布信息,因为版本会变化。
限制访问并保护账户
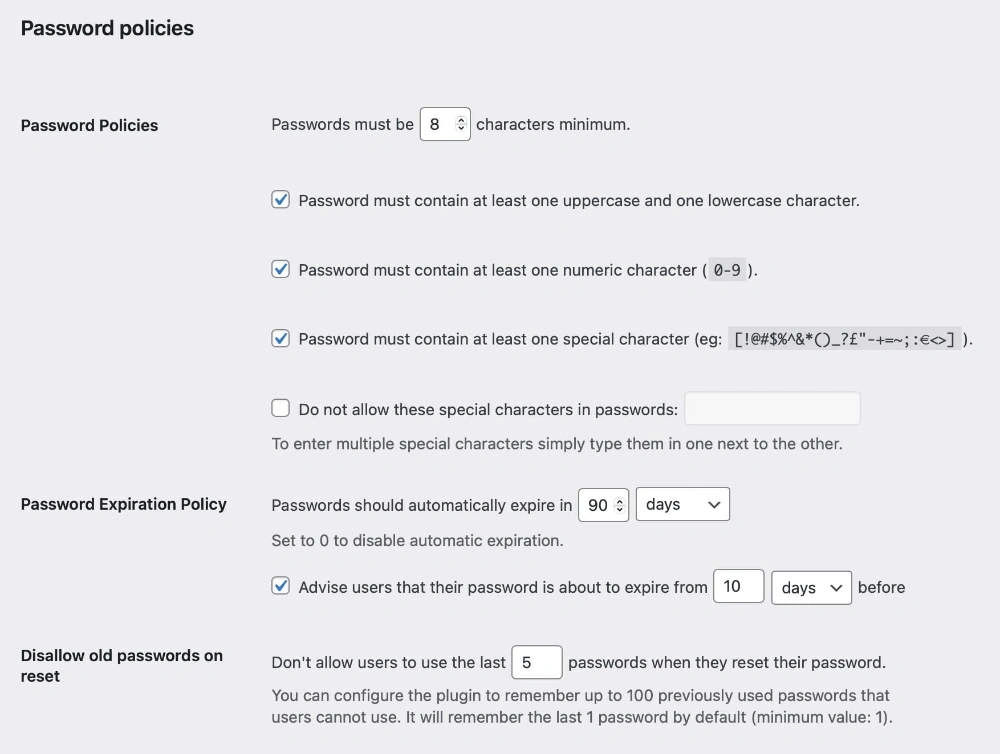
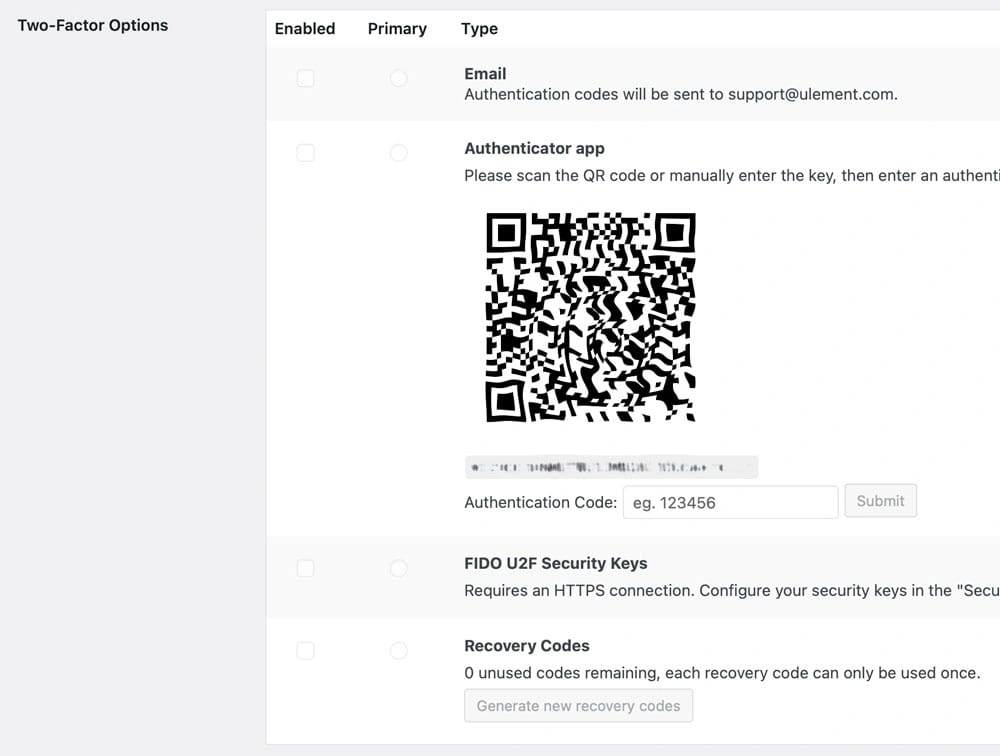
为每个人设置独立账户,只授予完成工作所需的权限。移除旧用户及不再需要的供应商访问权。使用密码管理器保存不同密码,并在可用时为管理员和主机账户启用多重身份验证。找回账户所用的电子邮件也要像网站账户一样妥善保护。
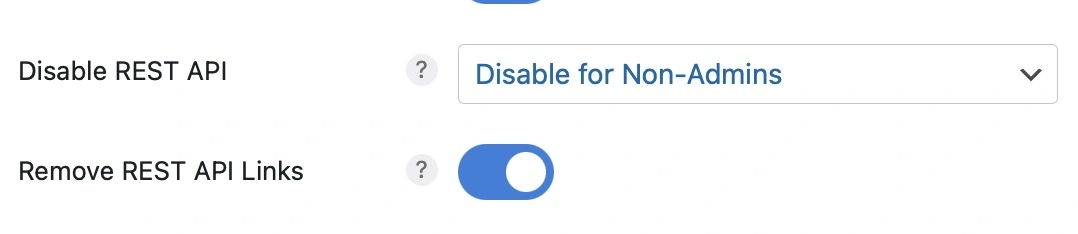
降低网站遭入侵后的影响
条件允许时,分隔不同网站或客户环境,避免一个账户被入侵后自动暴露其他网站。限制文件和数据库访问,仅允许必要的进程使用。启用 HTTPS,维护受支持的服务器软件,并了解主机商的访问和事故处理流程。防火墙或恶意软件扫描器可以增加检测或过滤层,但不能取代更新、访问控制和恢复计划。
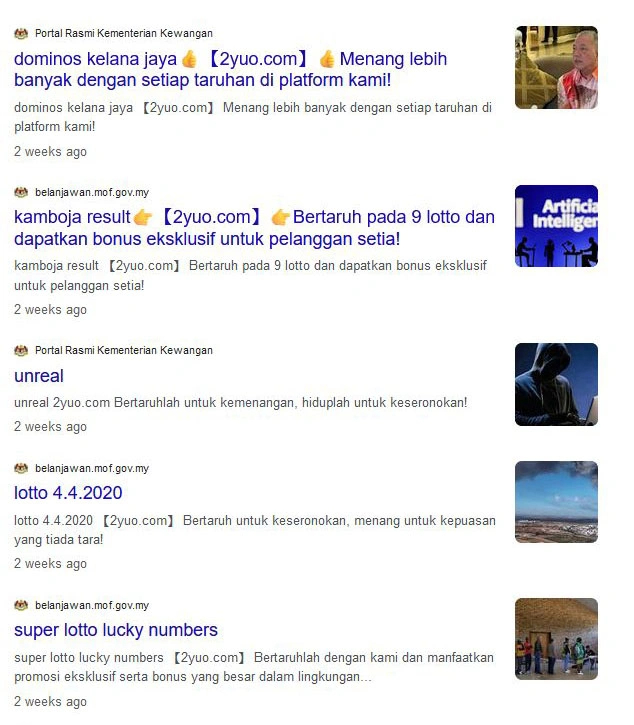
备份并演练恢复流程
将备份保存在独立位置并设置访问控制。备份应包括恢复网站所需的数据库和文件,并根据可接受的数据损失确定备份频率。在安全环境中测试恢复。明确谁可以宣布事故、隔离网站、联系主机商、保存证据、按要求通知受影响者,以及批准恢复。
监控更新失败、异常管理员变更、意外文件和主机告警。如果怀疑网站遭到入侵,应保留相关日志、限制进一步访问、请合格人员处理,并在找出和修复入侵途径后,从确认干净的备份恢复。扫描结果本身并不能证明网站已经清理干净。
安全插件能让 WordPress 绝对安全吗?
没有单一插件能保护整个环境。应根据明确需求选择工具,确认其与主机及其他控制措施兼容,并安排人员处理告警。