
Keselamatan WordPress terdiri daripada amalan operasi, bukan satu tetapan pemalam. Laman masih boleh diceroboh melalui kelayakan yang dicuri, perisian yang terdedah atau terbiar, konfigurasi hosting yang tidak selamat, akaun pembekal atau kemas kini yang terlepas. Kawalan yang sesuai bergantung pada data laman, kesan terhadap perniagaan dan keperluan pemulihan.
Kekalkan perisian yang disokong dan terkini
Kemas kini WordPress core, tema dan pemalam melalui proses terkawal. Semak keserasian dan uji fungsi penting, khususnya pada laman yang kritikal kepada operasi. Buang perisian yang tidak digunakan atau tidak lagi disokong. Rekod versinya serta pihak yang bertanggungjawab melaksanakan kemas kini. Setakat 20 Oktober 2026, WordPress.org menyenaraikan versi 7.1.3 sebagai keluaran terkini. Semak maklumat rasmi sebelum merancang kemas kini kerana versi boleh berubah.
Hadkan akses dan lindungi akaun
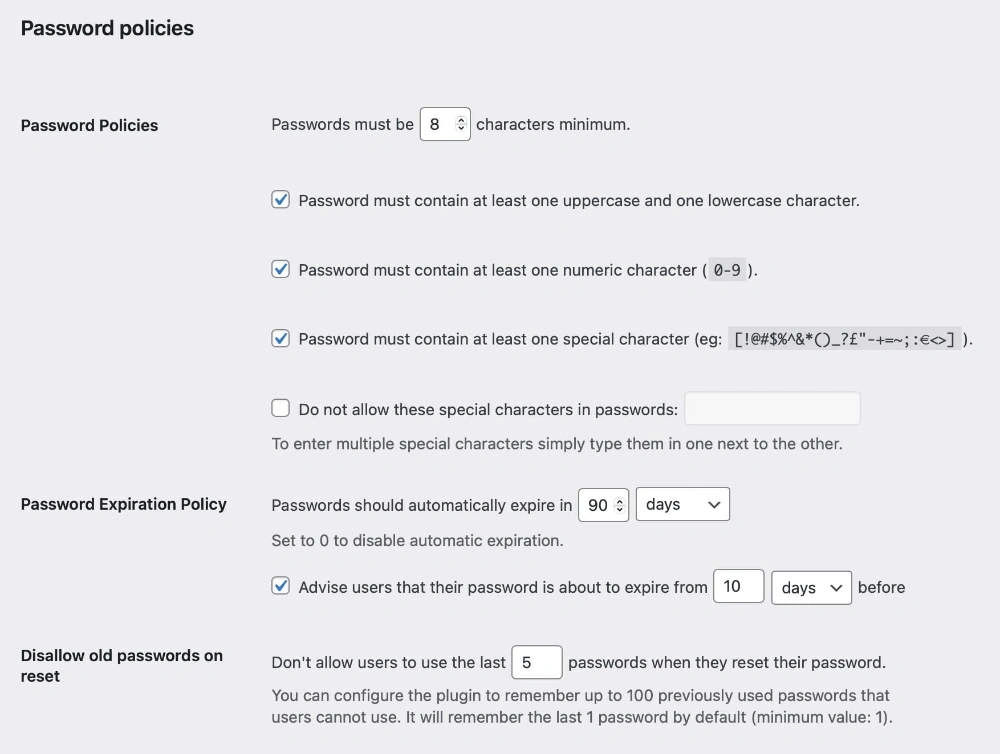
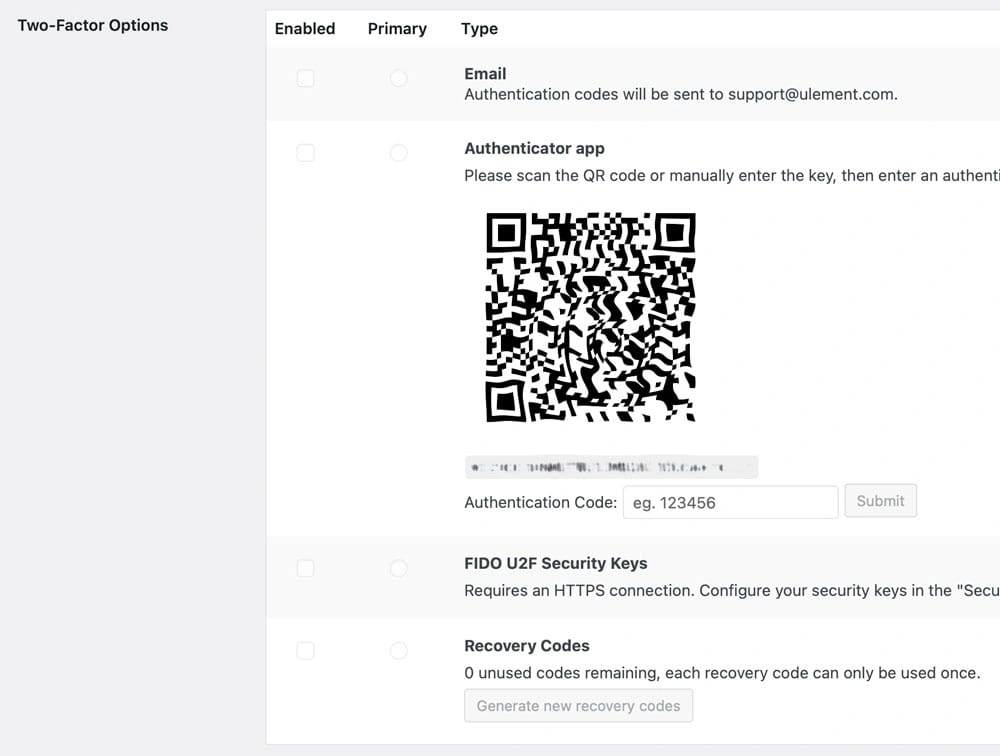
Berikan akaun berasingan kepada setiap orang dengan keupayaan minimum yang diperlukan untuk tugas mereka. Buang pengguna lama dan akses pembekal apabila tidak lagi diperlukan. Gunakan kata laluan unik yang disimpan dalam pengurus kata laluan dan aktifkan pengesahan berbilang faktor untuk akaun pentadbir serta hosting jika tersedia. Lindungi akaun e-mel pemulihan seperti anda melindungi laman web.
Kurangkan kesan jika laman diceroboh
Asingkan laman atau persekitaran pelanggan jika praktikal supaya satu akaun yang diceroboh tidak mendedahkan laman lain secara automatik. Hadkan akses fail dan pangkalan data kepada proses yang memerlukannya. Gunakan HTTPS, kekalkan perisian pelayan yang disokong dan semak prosedur akses serta insiden penyedia hosting. Firewall atau pengimbas malware boleh menambah lapisan pengesanan atau penapisan, tetapi tidak menggantikan kemas kini, kawalan akses atau pelan pemulihan.
Sandarkan dan latih pemulihan
Simpan sandaran di lokasi berasingan dengan kawalan akses. Sertakan pangkalan data dan fail yang diperlukan untuk memulihkan laman. Tetapkan kekerapan sandaran berdasarkan kehilangan data yang boleh diterima. Uji pemulihan dalam persekitaran yang selamat. Tentukan siapa yang boleh mengisytiharkan insiden, mengasingkan laman, menghubungi hos, menyimpan bukti, memaklumkan pihak terjejas jika perlu dan meluluskan pemulihan.
Pantau kegagalan kemas kini, perubahan pentadbir yang luar biasa, fail yang tidak dijangka dan amaran hosting. Jika disyaki berlaku pencerobohan, simpan log berkaitan, hadkan akses lanjut, libatkan petugas berkelayakan dan pulihkan daripada sandaran yang diketahui bersih hanya selepas punca kemasukan dikenal pasti serta ditangani. Keputusan imbasan sahaja tidak membuktikan laman sudah bersih.
Adakah pemalam keselamatan menjadikan WordPress selamat?
Tiada satu pemalam yang boleh melindungi seluruh persekitaran. Pilih alat berdasarkan keperluan khusus, sahkan keserasiannya dengan hosting dan kawalan lain, serta tetapkan pihak yang akan bertindak balas terhadap amaran.