即使网站看起来正常,环境中仍可能存在未经授权的访问。本案例所述的调查发现,明显故障并非入侵的第一个迹象。关键运营经验是:网站首页或结账页面能打开,并不能证明 WordPress 已经清理干净。
调查需要确认什么
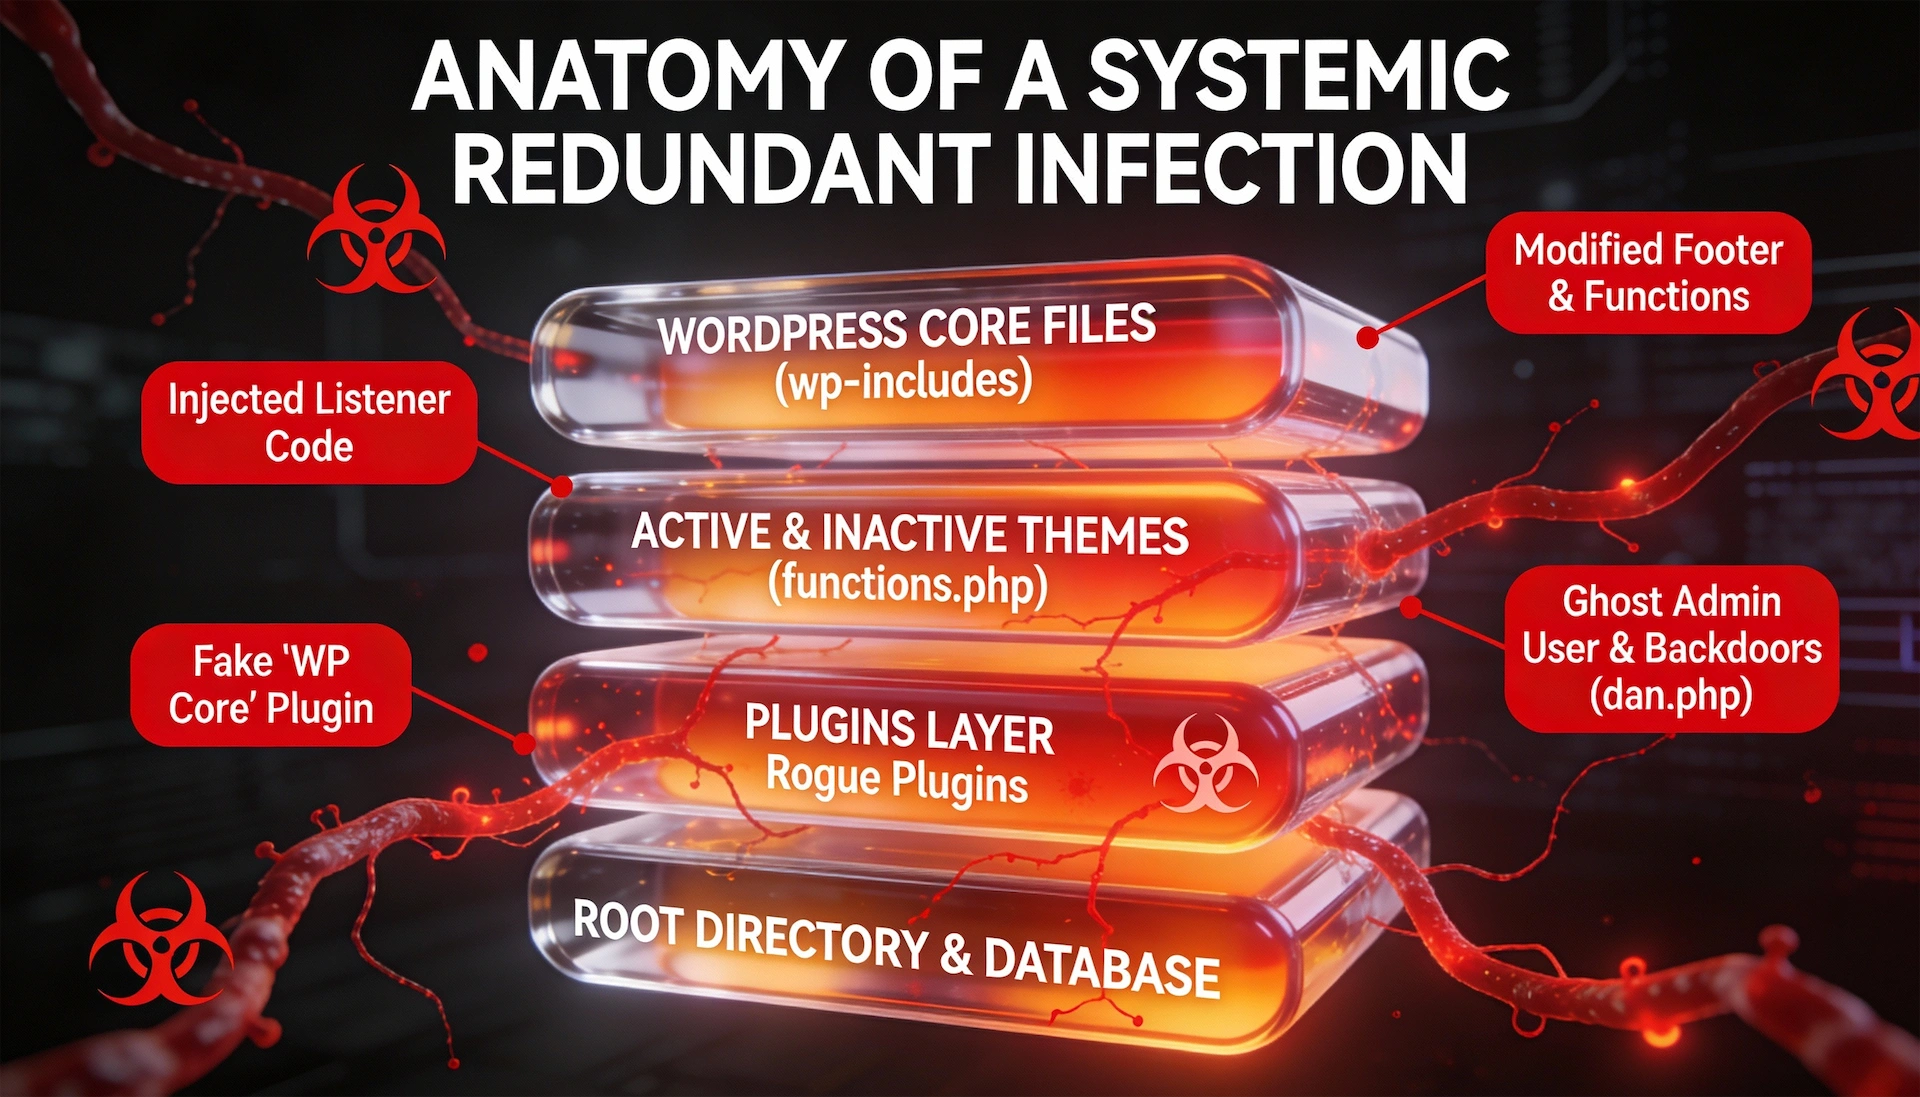
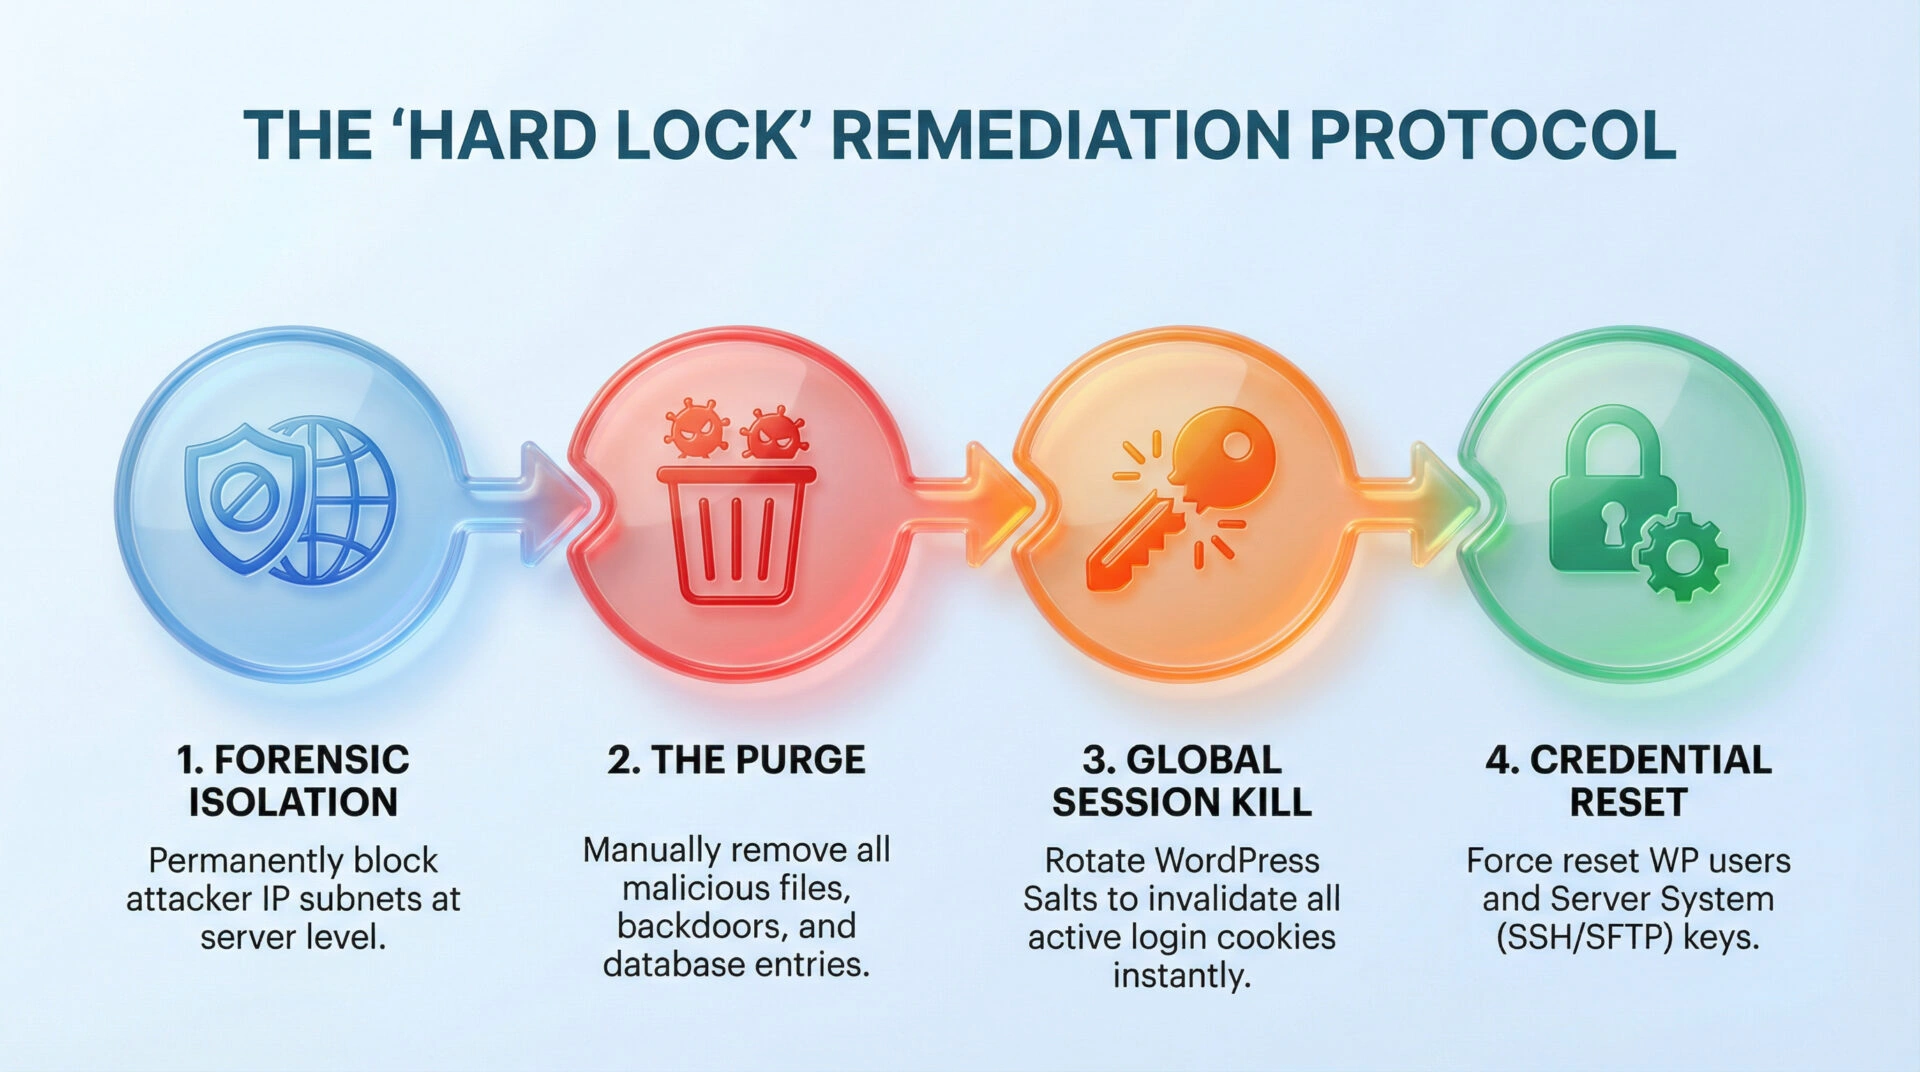
响应工作从主机和应用日志着手建立时间线,再与近期账户、文件和软件变更进行比对。调查不应只检查明显的上传目录,还要检查管理员记录、定时任务、配置、主题和插件中是否有持续访问手段。清理前应保留受影响环境的副本,以供分析。
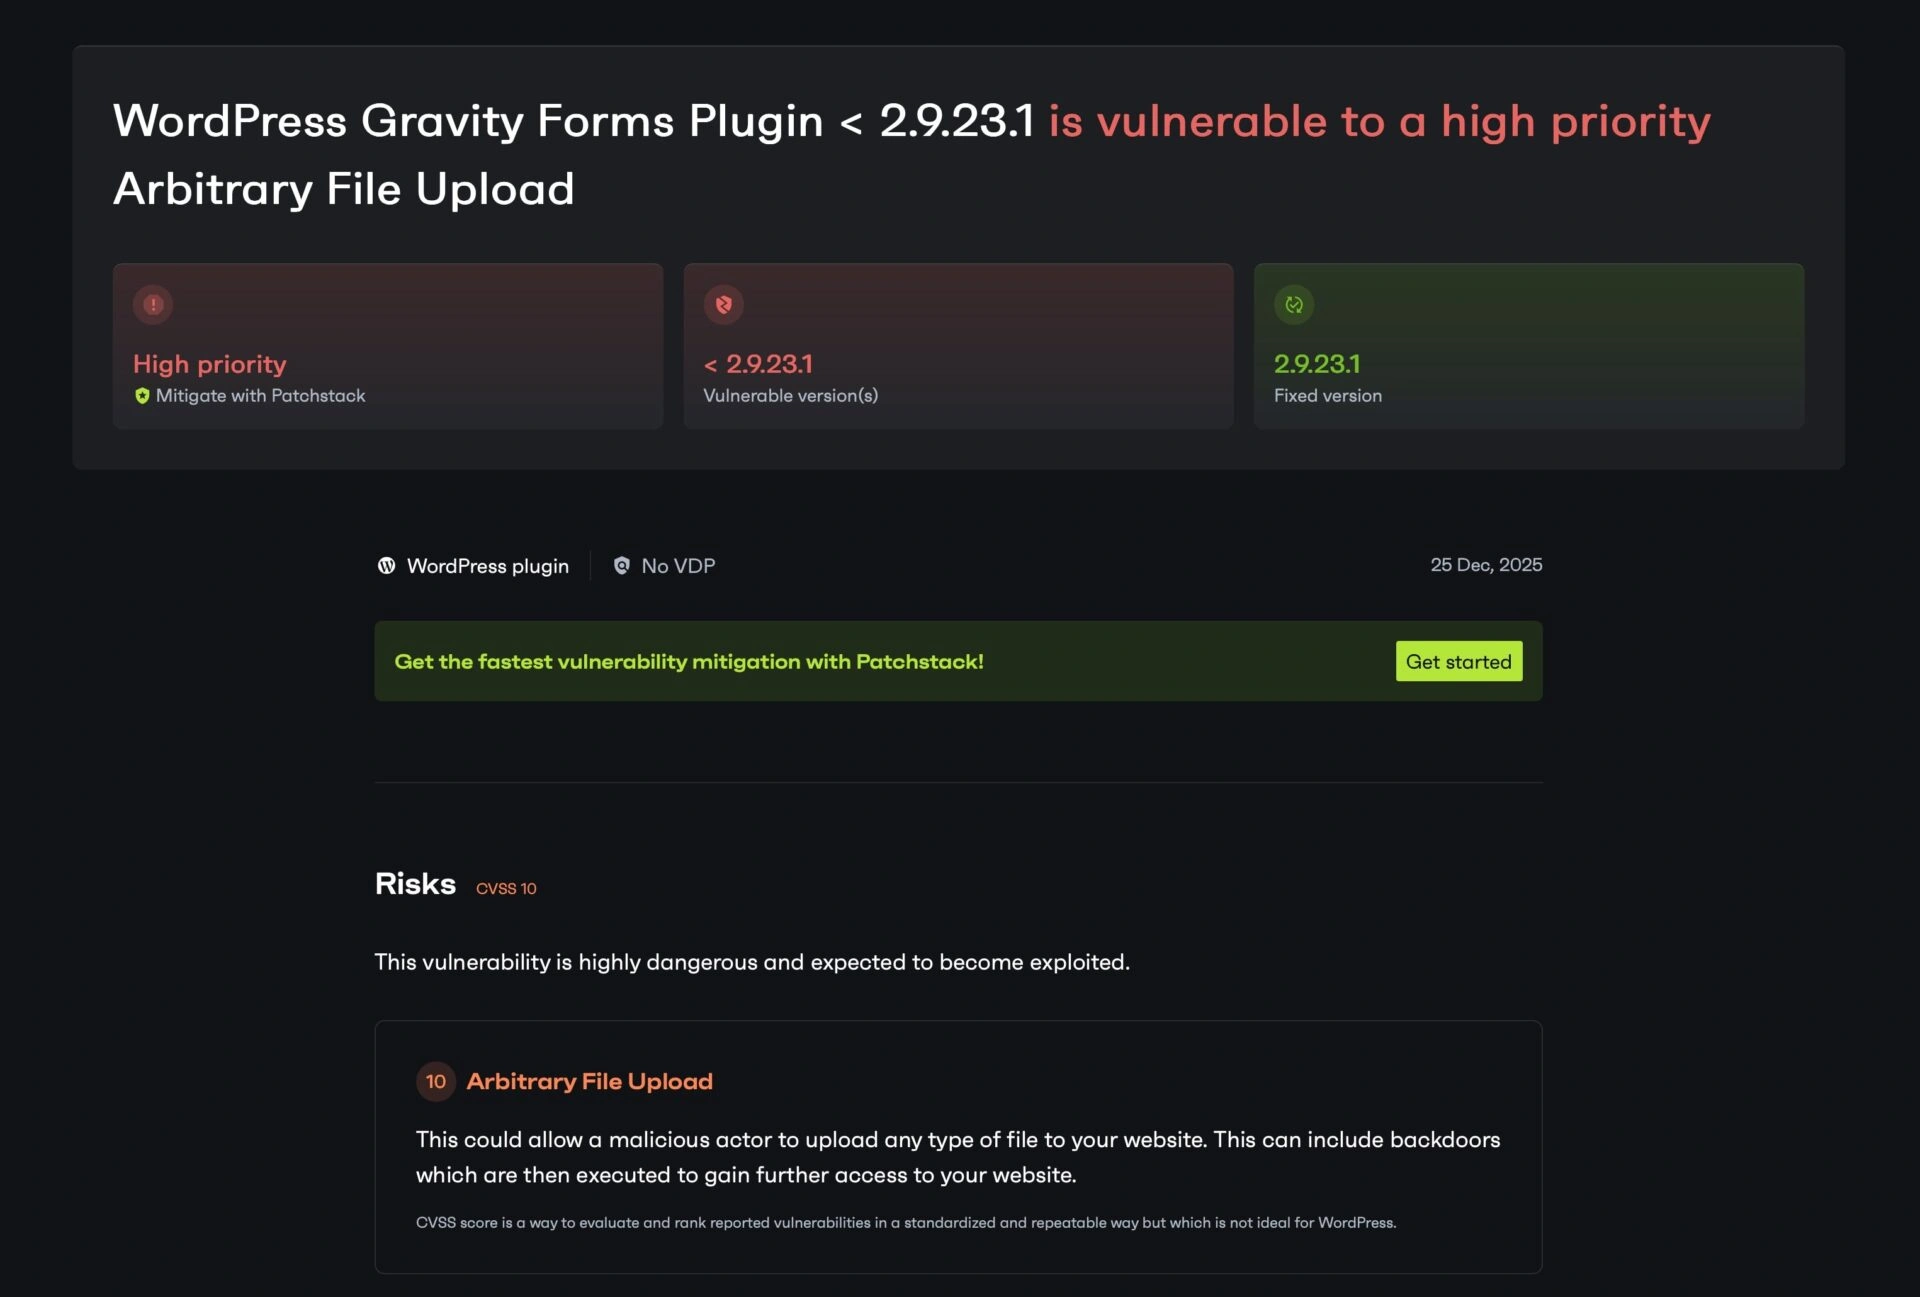
现有记录描述了可疑上传活动,随后出现隐藏访问和跨多个应用层的变更。应调查这些迹象,不要只凭一条告警就认定入侵方式。日志可以显示请求和结果,但未必能证明完整起因。发布漏洞或供应商名称前,必须通过证据确认受影响组件和入侵点。
遏制与恢复
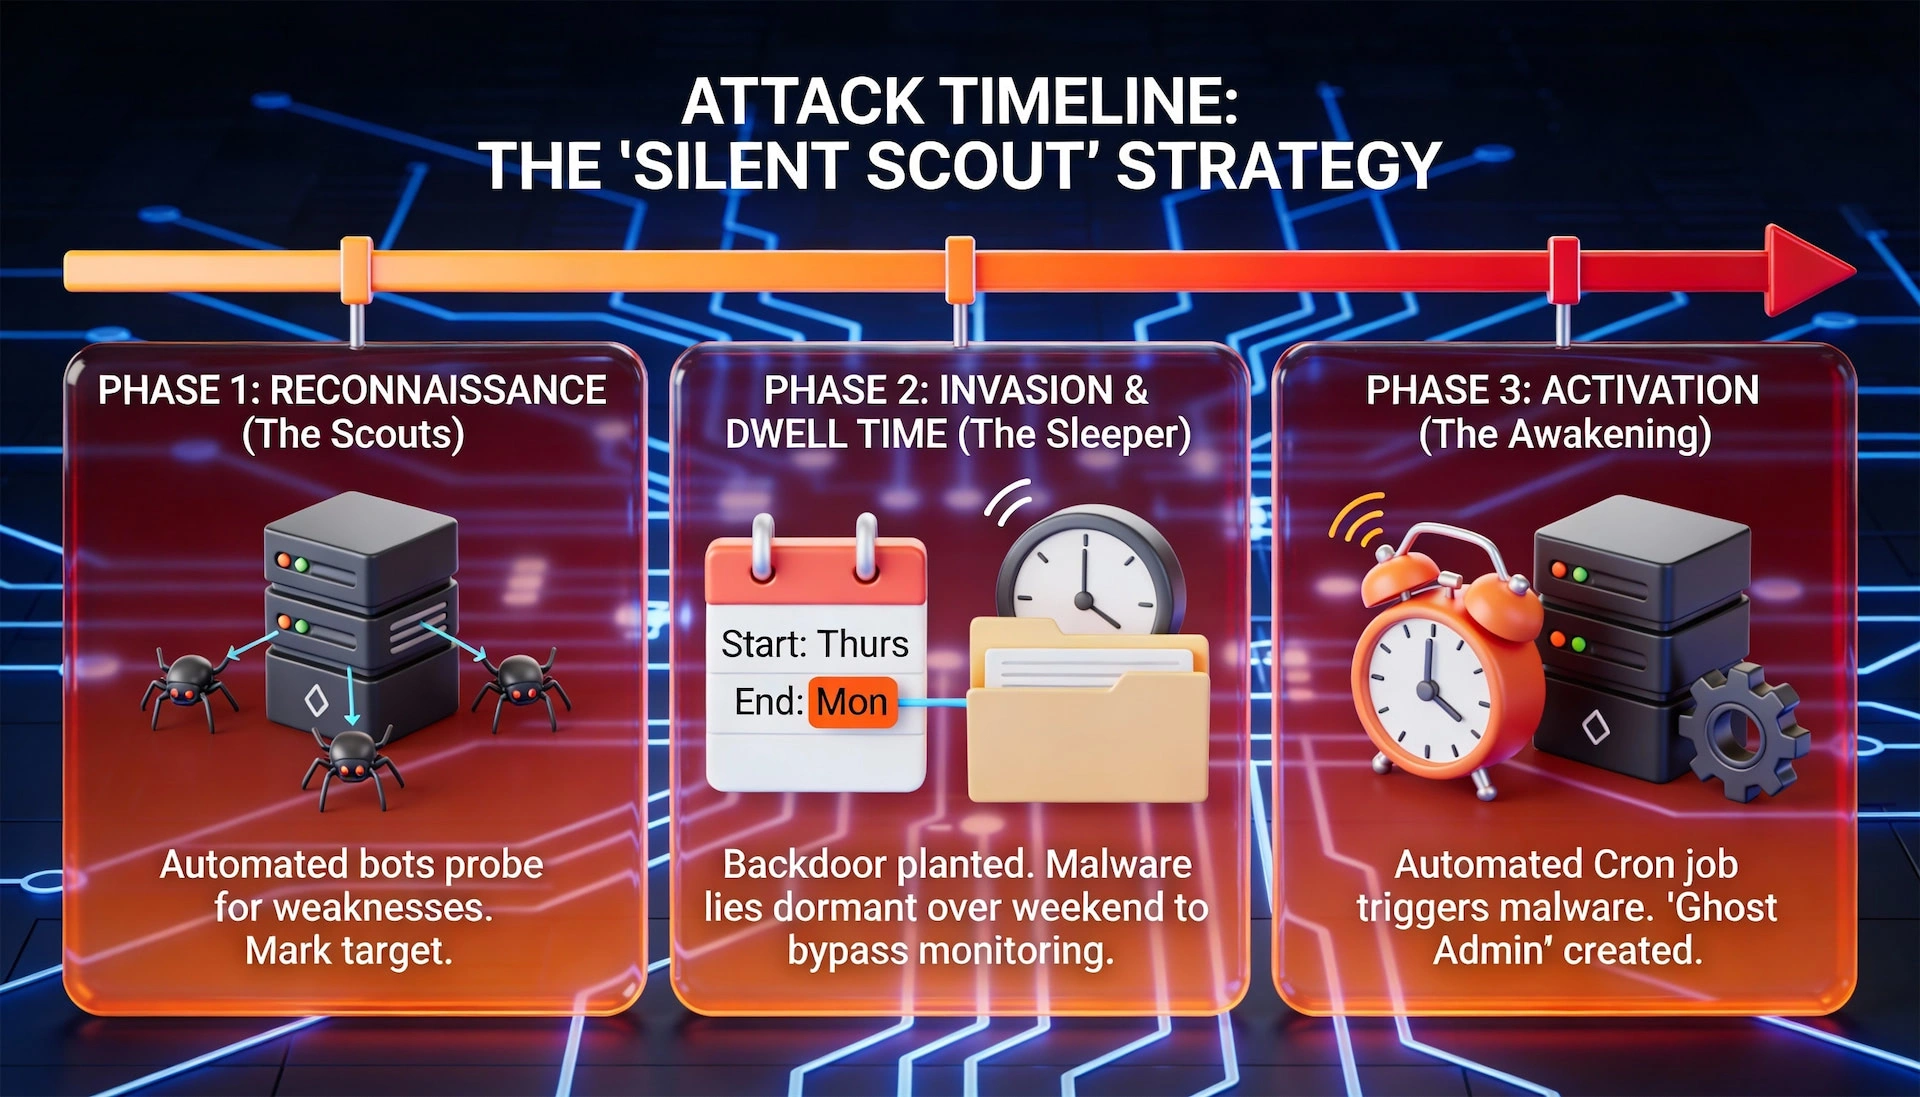
合理的响应应与主机商协作,限制受影响的访问,保留证据,并找出持续访问机制。遏制后,移除未经授权的文件和用户,修复或替换受影响组件,修补入侵点,并重设可能暴露的凭证和有效会话。只有确认备份干净后才能恢复。
随后测试网站、检查安全告警并监控是否再次出现问题。防火墙或恶意软件扫描器可以提供线索,但无法证明所有后门都已清除。恢复报告应说明哪些情况已经确认、哪些仍不确定,以及新控制措施由谁负责。
给网站负责人的经验
- 使用仍受支持的软件,并移除不再需要的扩展。
- 条件允许时分隔网站和凭证,降低单次入侵的影响范围。
- 提前保留日志并测试备份。
- 预先指定有权隔离网站、联系主机商和批准恢复的人。
- 发布案例前,应核实具体时间、漏洞、攻击指标和修复数字。
这是一份事件响应记录,并不表示某个产品或控制可以防止所有入侵。每个环境都需要根据证据、暴露程度和业务影响制定响应方案。