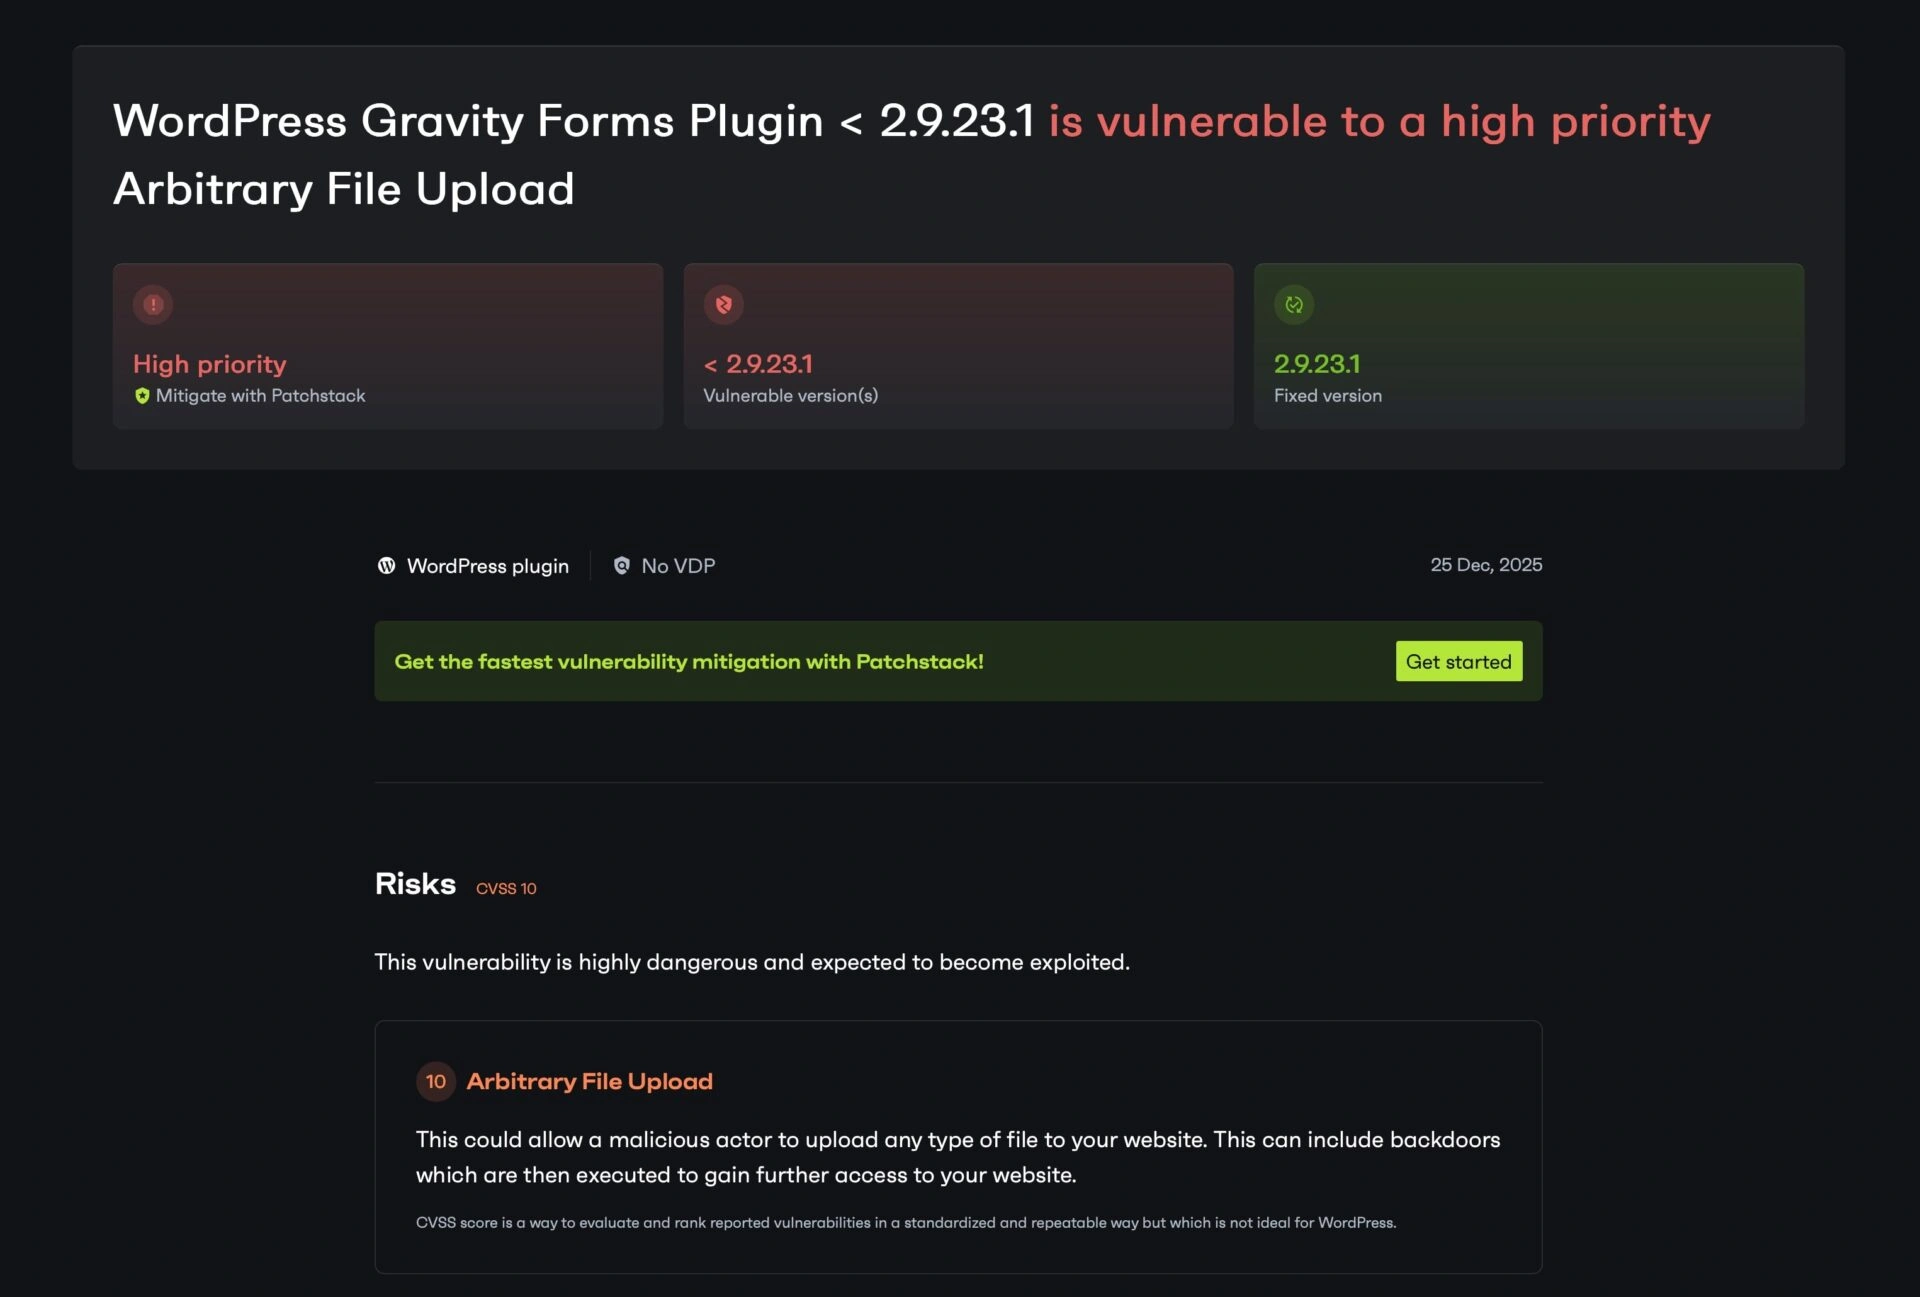
Laman web boleh kelihatan normal walaupun akses tanpa kebenaran masih wujud dalam persekitaran. Dalam insiden yang dihuraikan dalam kajian kes ini, penyiasat mendapati kegagalan yang kelihatan bukanlah petanda pertama pencerobohan. Pengajaran operasinya jelas: halaman utama atau pembayaran yang masih berfungsi tidak membuktikan pemasangan WordPress bersih.
Perkara yang perlu dipastikan melalui siasatan
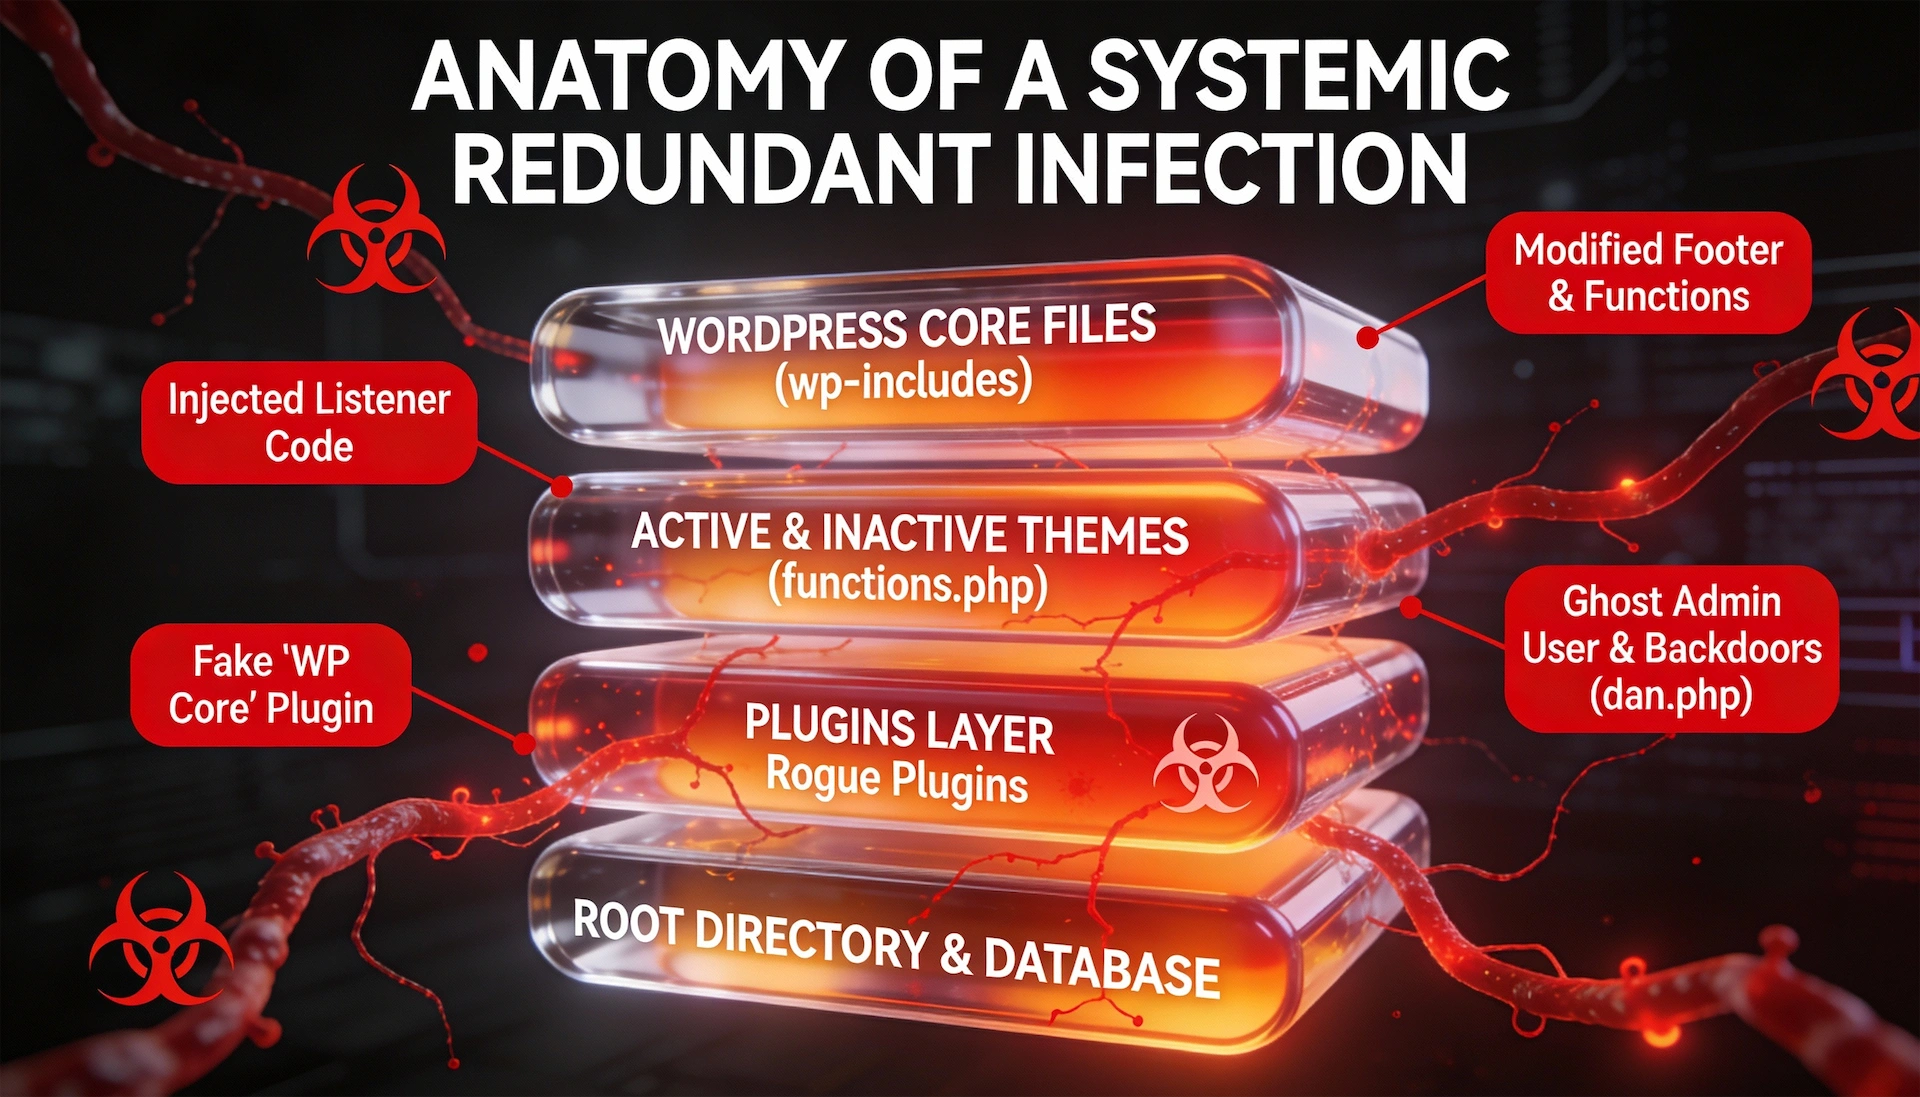
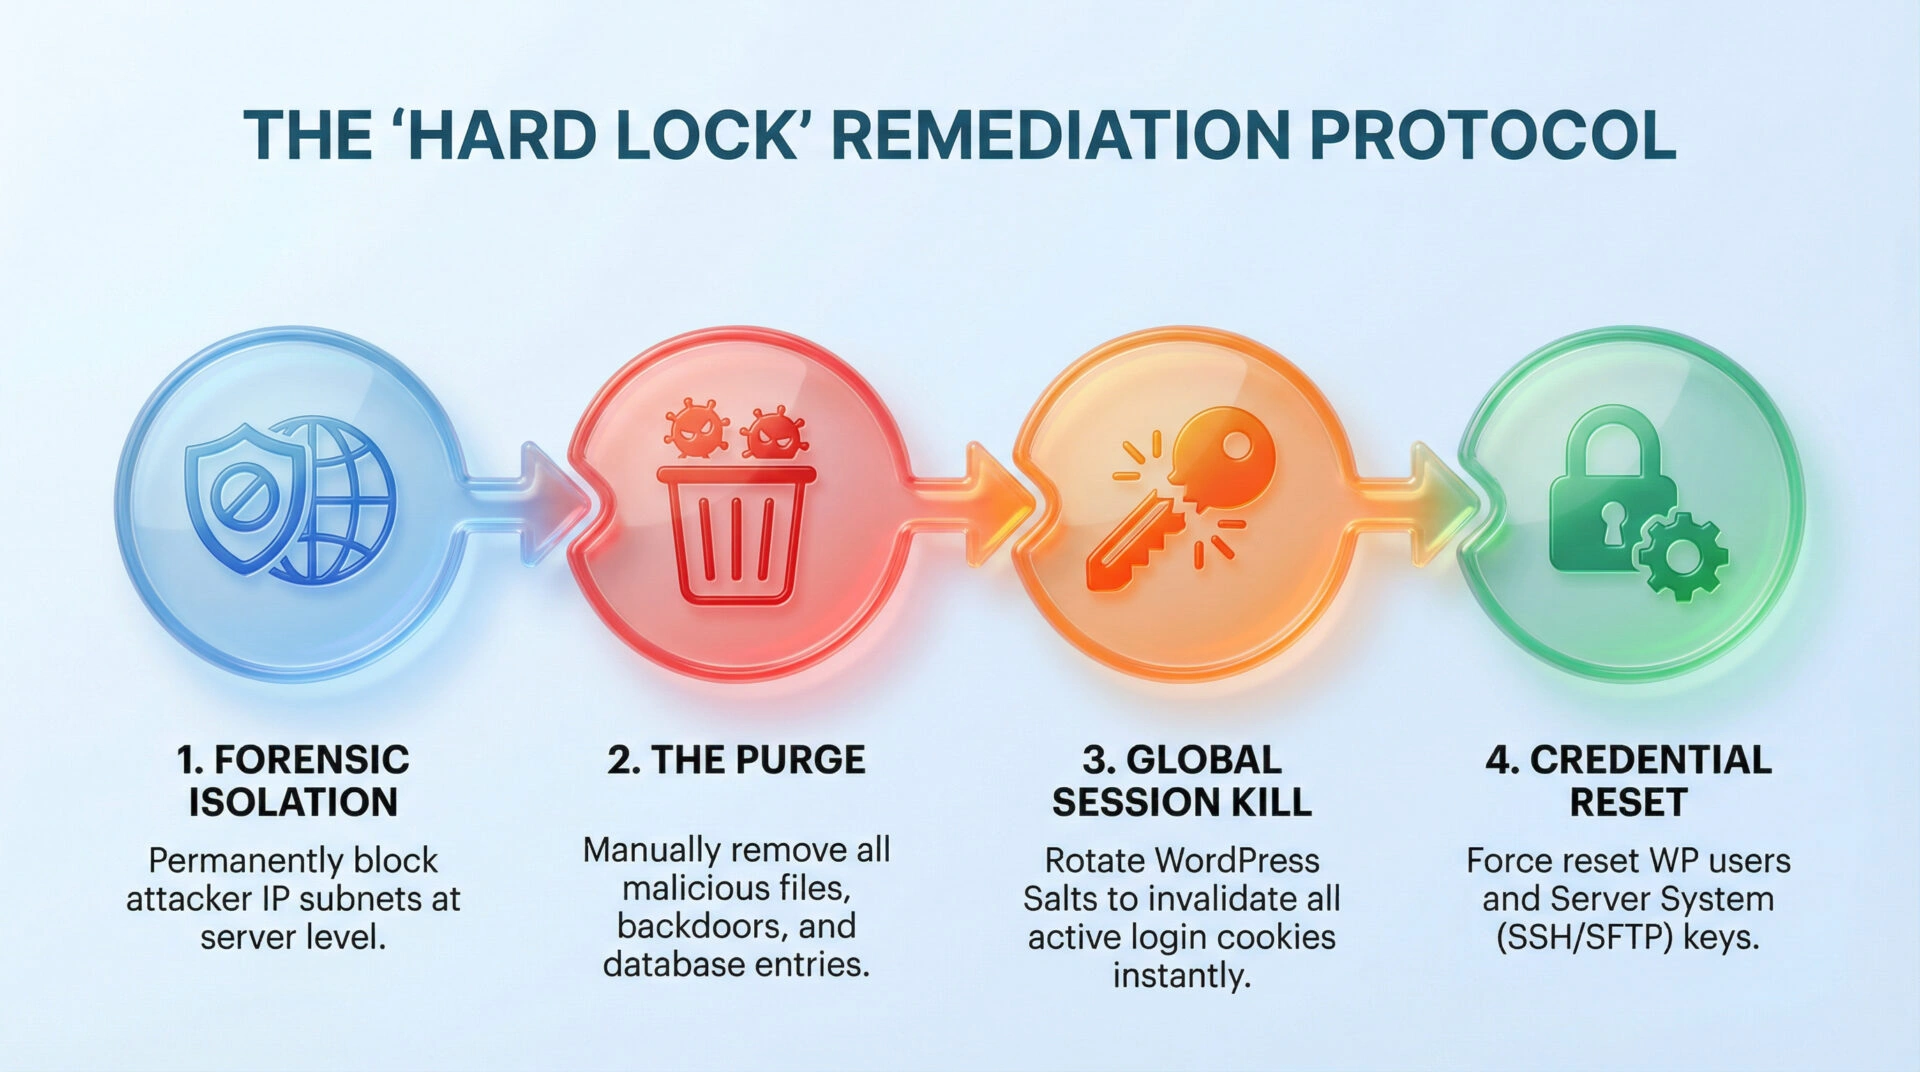
Tindak balas bermula dengan membina garis masa daripada log hosting dan aplikasi, kemudian membandingkannya dengan perubahan akaun, fail dan perisian terkini. Semakan tidak terhad pada lokasi muat naik yang jelas. Ia turut memeriksa rekod pentadbir, tugas berjadual, konfigurasi, tema dan pemalam untuk mencari akses berterusan. Salinan persekitaran terjejas disimpan untuk analisis sebelum pembersihan.
Rekod sumber menceritakan aktiviti muat naik yang mencurigakan, diikuti akses tersembunyi dan perubahan merentas beberapa lapisan aplikasi. Corak itu perlu disiasat, bukan dianggap benar berdasarkan satu amaran. Log boleh menunjukkan permintaan dan hasilnya, tetapi tidak semestinya membuktikan punca sepenuhnya. Sahkan komponen terdedah dan titik kemasukan dengan bukti sebelum menamakan kelemahan atau pembekal.
Pembendungan dan pemulihan
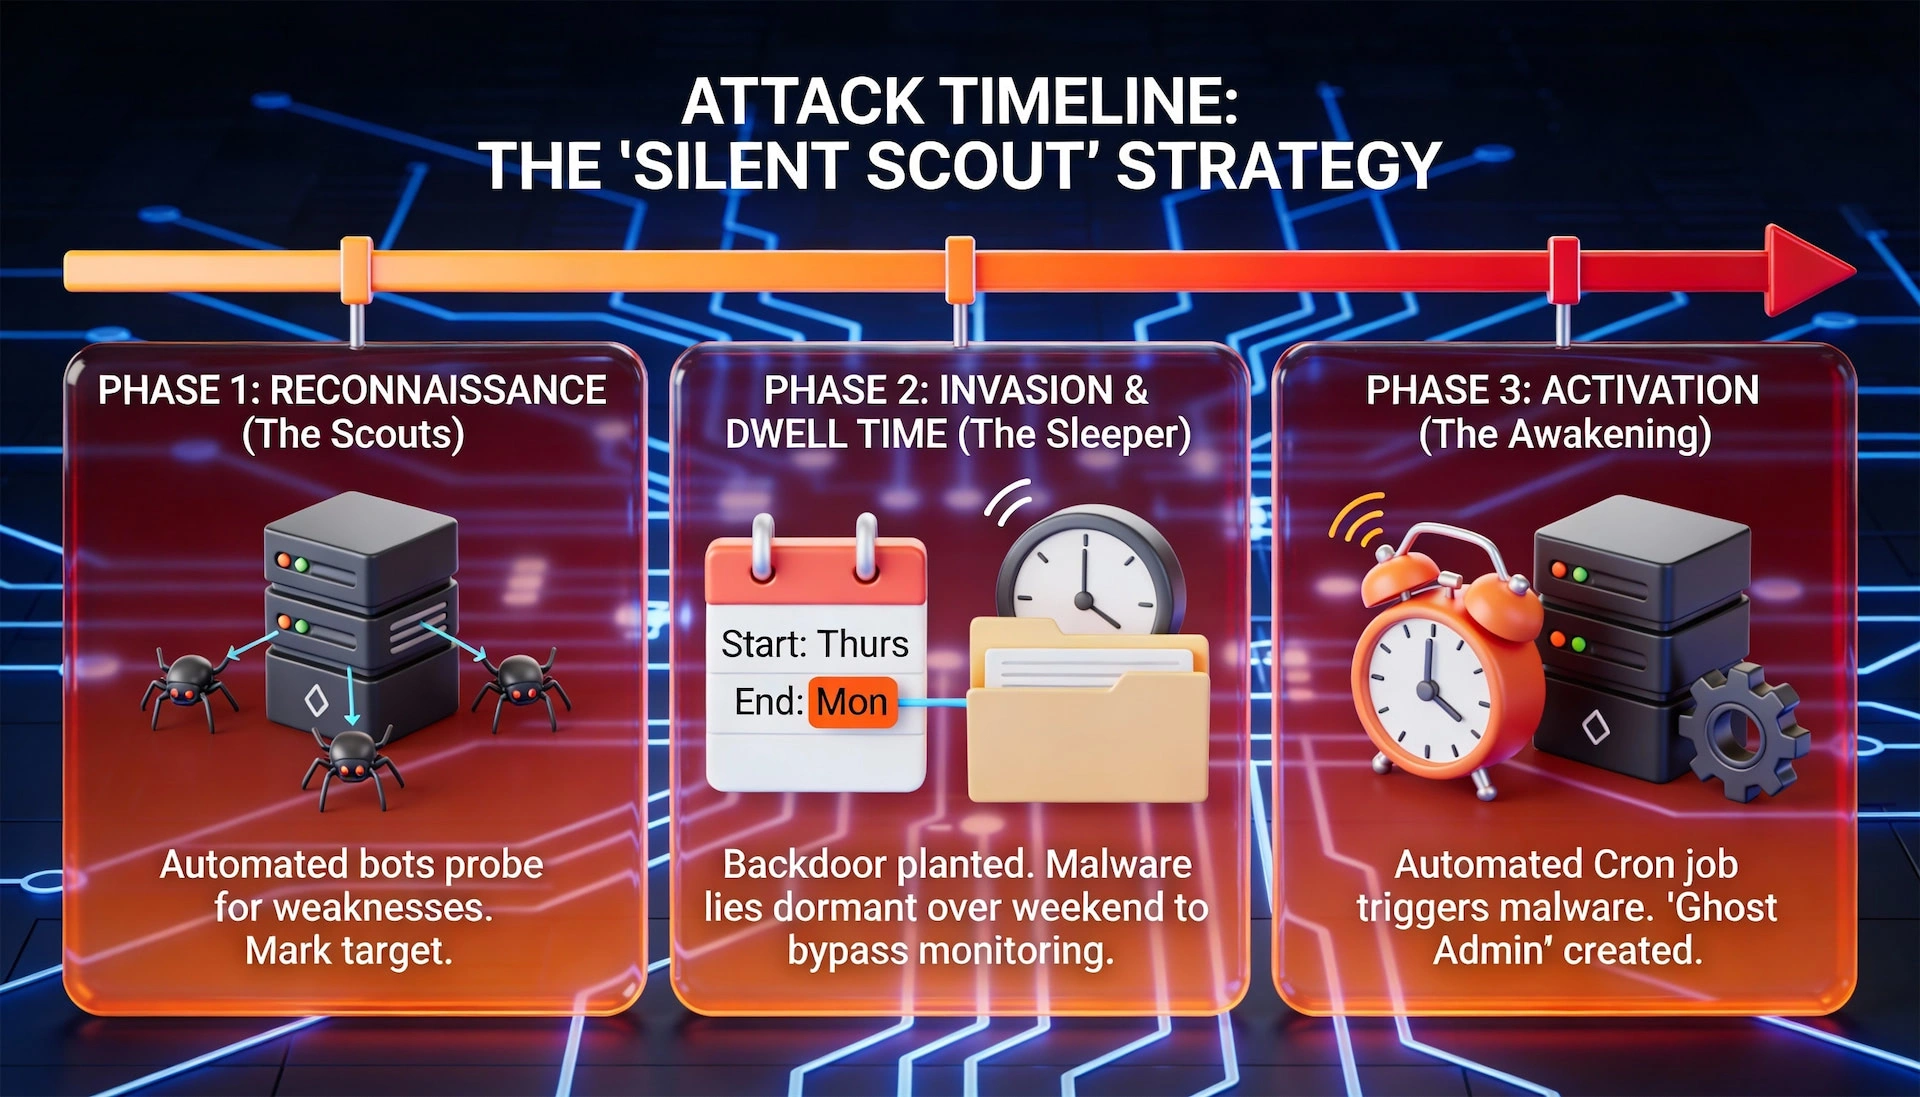
Tindak balas yang wajar perlu diselaraskan dengan hos, mengehadkan akses terjejas, menyimpan bukti dan mengenal pasti mekanisme akses berterusan. Selepas pembendungan, buang fail serta pengguna tanpa kebenaran, baiki atau gantikan komponen terjejas, tampal punca kemasukan dan tukar semua kelayakan serta sesi aktif yang mungkin terdedah. Pulihkan hanya daripada sandaran bersih yang telah disahkan.
Kemudian uji laman, semak amaran keselamatan dan pantau kejadian berulang. Firewall atau pengimbas malware boleh memberi petunjuk berguna, tetapi tidak membuktikan semua backdoor telah ditemui. Laporan pemulihan patut merekod perkara yang disahkan, ketidakpastian yang masih ada dan pemilik kawalan baharu.
Pengajaran untuk pemilik laman
- Kekalkan perisian yang disokong dan buang sambungan yang tidak lagi diperlukan.
- Asingkan laman dan kelayakan jika praktikal supaya kesan satu pencerobohan berkurang.
- Simpan log dan uji sandaran sebelum insiden berlaku.
- Persetujui pihak yang boleh mengasingkan laman, menghubungi hos dan meluluskan pemulihan.
- Anggap cap masa, kelemahan, petunjuk dan angka pembaikan sebagai bukti yang perlu disemak sebelum menerbitkan kajian kes.
Ini ialah catatan tindak balas insiden, bukan dakwaan bahawa satu produk atau kawalan boleh mencegah semua pencerobohan. Setiap persekitaran memerlukan tindak balas berdasarkan bukti, pendedahan dan kesan kepada perniagaan.