
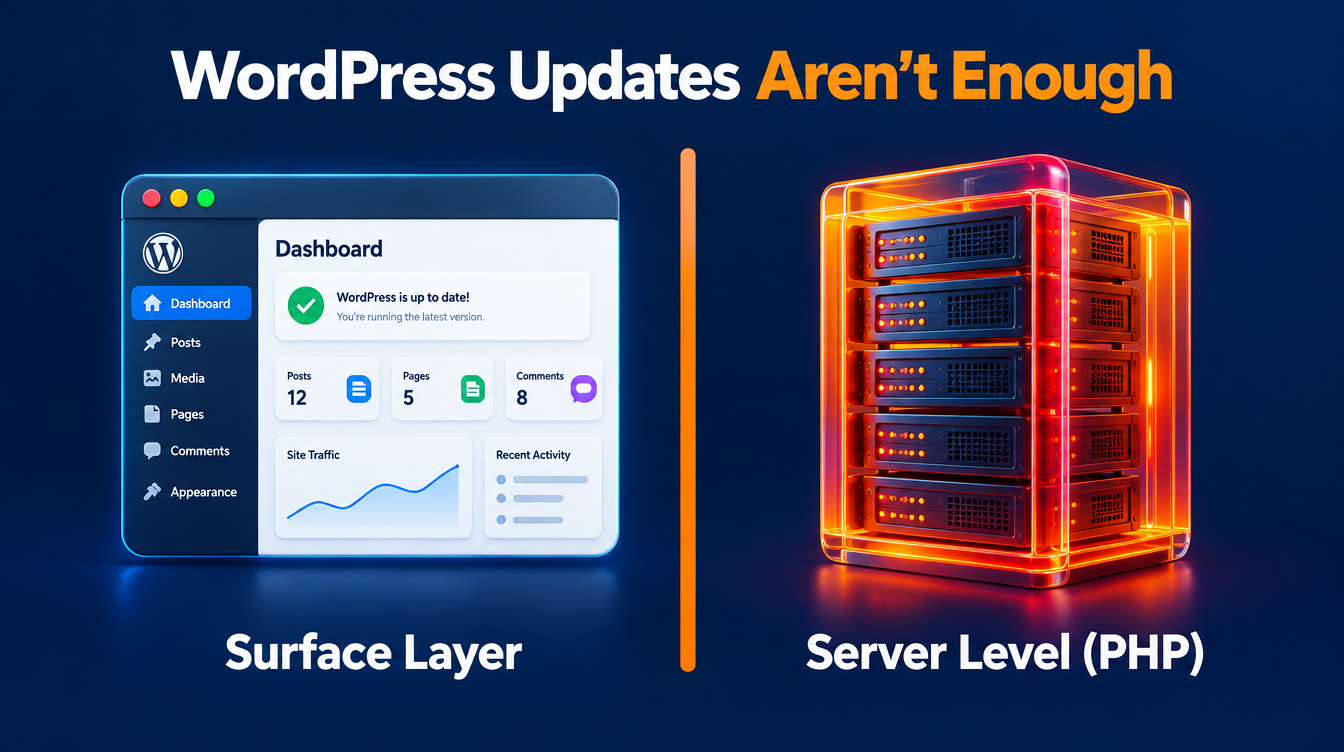
Jika anda memiliki laman WordPress, tanya penyedia pengehosan sama ada pelayan anda telah menerima kemas kini keselamatan PHP2Shell. Mengemas kini WordPress dan pemalamnya tidak memasang pembaikan pada peringkat pelayan ini.
Jika anda telah membaca tentang PHP2Shell, keselamatan PHP dan pengehosan WordPress di Eat2Die, langkah seterusnya bersifat praktikal: sahkan tampalan, periksa sama ada laman berfungsi dan tetapkan pihak yang menyelenggara perisian di bawahnya.
Perkara utama
- PHP2Shell menjejaskan PHP, iaitu perisian yang menjalankan WordPress.
- Penyedia pengehosan atau pentadbir pelayan perlu memasang pembaikan.
- Papan pemuka WordPress yang telah dikemas kini tidak membuktikan PHP sudah ditampal.
- Ulement boleh menyemak persediaan anda, menyelaraskan kerja yang diperlukan dan mengesahkan laman selepas itu.
Apakah PHP2Shell?
PHP2Shell ialah nama yang digunakan untuk dua kelemahan kritikal dalam PHP. Eksploitasi yang berjaya boleh membolehkan penyerang menjalankan kod pada pelayan terjejas tanpa log masuk. Pasukan PHP menyatakan bahawa konfigurasi mod_php mempunyai risiko paling tinggi; sama ada laman tertentu terjejas bergantung pada runtime PHP dan pakej penyedia pengehosan.
Pengumuman keselamatan PHP mengesahkan bahawa pembaikan dikeluarkan pada 21 Oktober 2026 dalam versi 8.2.35, 8.3.36, 8.4.27 dan 8.5.12. Sesetengah penyedia pengehosan menggunakan pakej vendor dengan pembaikan yang diterapkan pada versi lama, jadi nombor versi sahaja mungkin tidak memberikan jawapan yang lengkap.
Bagi pemilik WordPress, ini bermakna anda perlu menyemak persekitaran pengehosan selain laman web itu sendiri.
Adakah pemalam keselamatan melindungi laman saya?
Pemalam keselamatan boleh memberikan perlindungan yang berguna dalam WordPress, tetapi ia tidak boleh memasang kemas kini PHP pada pelayan anda.
Nasihat teknikal PHP mengesahkan laluan serangan yang boleh berjalan sebelum WordPress atau pemalamnya mula memproses permintaan. Minta pengesahan daripada pihak yang mengurus pengehosan anda, walaupun pemalam keselamatan tidak melaporkan masalah.
Adakah Cloudflare menggantikan kemas kini PHP?
Tembok api aplikasi web luaran boleh memeriksa permintaan sebelum ia sampai ke pelayan anda. Cloudflare telah menyediakan perlindungan PHP2Shell, tetapi masih menasihatkan pelanggan supaya menampal PHP. Minta penyedia anda mengesahkan peraturan berkaitan aktif dan sama ada akses terus ke pelayan asal boleh memintas perlindungan itu.
Kemas kini PHP masih perlu dilakukan walaupun anda menggunakan Cloudflare.
Apakah yang patut anda lakukan sekarang?
1. Minta penyedia pengehosan mengesahkan pembaikan
Mula-mula, buka Tools → Site Health → Info → Server dalam papan pemuka WordPress dan catat versi PHP. Nama menu mungkin berbeza mengikut bahasa papan pemuka. Dokumentasi Site Health WordPress menerangkan skrin ini. Sertakan versi tersebut dalam pertanyaan anda. Maklumat ini membantu mengenal pasti persediaan laman, tetapi tidak membuktikan tampalan vendor telah dipasang.
Hantar soalan ini kepada penyedia pengehosan atau pentadbir pelayan anda:
Adakah runtime PHP yang melayani laman saya telah ditampal untuk CVE-2026-109618 dan CVE-2026-109619? Sila sahkan versi PHP aktif atau pakej vendor yang telah ditampal, masa kemas kini selesai, dan bahawa proses yang melayani laman kini menggunakan binaan yang telah ditampal.
Sertakan laman staging, subdomain dan salinan lama laman yang masih boleh diakses secara umum.
Jika anda mengurus pelayan sendiri, tanggungjawab ini terletak pada pentadbir pelayan. Akaun pengehosan tidak semestinya merangkumi penyelenggaraan pelayan.
2. Semak sandaran dan aturan pemulihan
Pastikan anda mempunyai sandaran terkini bagi fail laman dan pangkalan data, tahu tempat sandaran disimpan dan tahu pihak yang boleh memulihkannya.
Tanya bila proses pemulihan kali terakhir diuji. Sandaran lebih berguna apabila seseorang telah mengesahkan bahawa ia boleh memulihkan laman yang berfungsi.
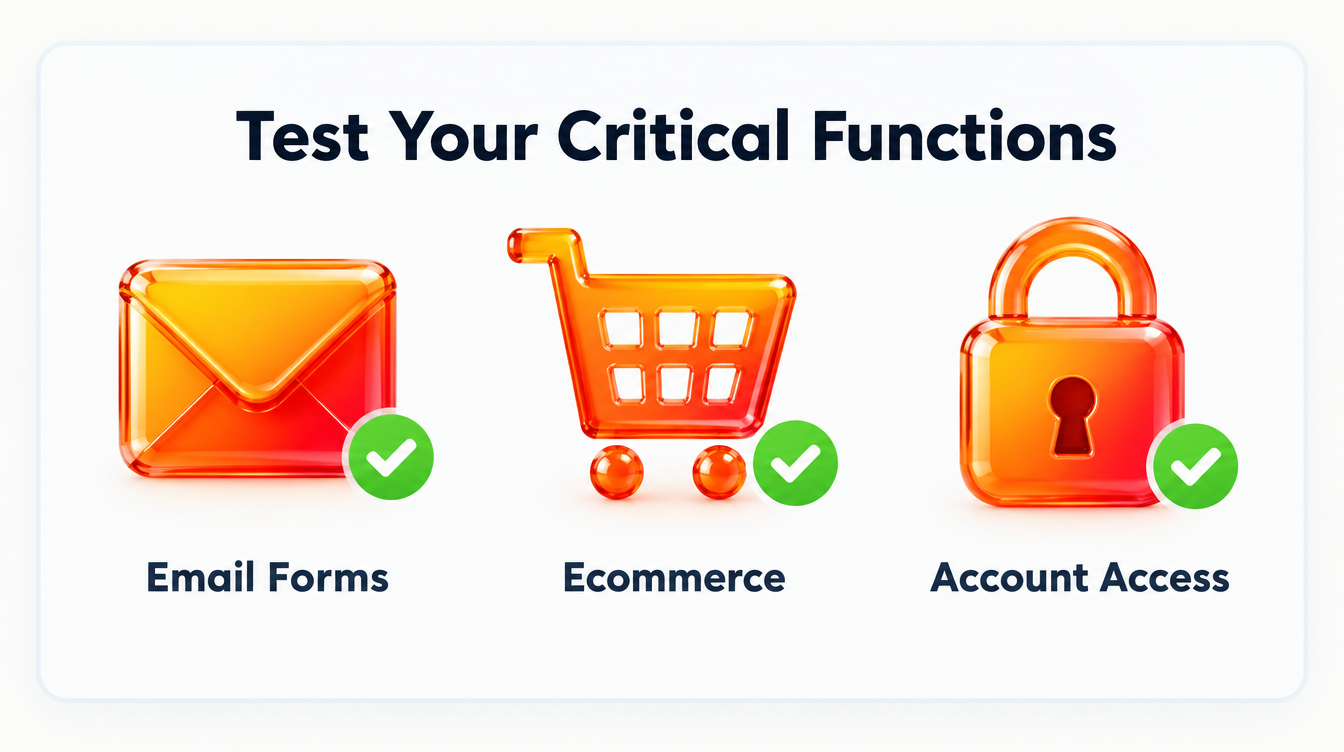
3. Uji fungsi yang penting kepada perniagaan anda
Selepas kemas kini, periksa lebih daripada halaman utama.
Hantar borang pertanyaan dan pastikan e-mel diterima. Uji akses akaun, muat naik dan perkhidmatan yang disambungkan. Jika anda mengendalikan kedai dalam talian, uji proses pembelian dan pembayaran.
Minta seseorang merekodkan hasil ujian supaya kerja ini mempunyai titik penyiapan yang jelas.
4. Siasat aktiviti mencurigakan secara berasingan
Jika anda melihat akaun pentadbir yang tidak dikenali, ubah hala luar jangka, kandungan yang diubah atau aktiviti pelayan yang tidak dapat dijelaskan, minta siasatan.
Memasang tampalan tidak mengesahkan sama ada laman pernah diceroboh. Simpan log yang berkaitan dan minta penyedia teknikal menilai bukti tersebut.
Bagaimana jika penyedia pengehosan belum dapat menampal pelayan?
Minta jangka masa pemasangan tampalan, langkah perlindungan sementara yang digunakan dan batasannya. Jika risiko sepanjang tempoh menunggu tidak dapat diterima, minta pentadbir menilai sama ada akses awam perlu dihadkan sebelum permintaan sampai ke PHP. Pemalam mod penyelenggaraan WordPress tidak menyediakan kawalan pada peringkat itu. Tetapkan cara pertanyaan atau pesanan dikendalikan semasa gangguan.
Jika pemalam atau tema lama menghalang naik taraf PHP, minta penilaian keserasian dan pelan naik taraf. Sekatan sementara tidak bermakna pembaikan telah selesai.
Bagaimana jika laman masih menggunakan PHP 7.4 atau 8.1?
PHP 8.1 dan versi lebih lama tidak lagi menerima kemas kini biasa daripada projek PHP. Sesetengah vendor menyediakan pembaikan yang diterapkan pada versi lama, dan PHP turut menyediakan tampalan kod sumber minimum untuk 7.4, 8.0 dan 8.1 bagi insiden ini. Minta pengesahan khusus bahawa pakej yang dipasang membaiki kedua-dua kelemahan, kemudian rancang naik taraf ke versi yang masih disokong. Nasihat keselamatan PHP menerangkan pilihan yang tersedia.
Sokongan PHP 8.2 tamat pada 31 Disember 2026. Versi ini boleh menerima pembaikan keselamatan tersebut, tetapi pelan naik taraf perlu mengambil kira tarikh itu. Pilih versi yang masih disokong dan serasi dengan laman serta integrasi anda.
Cara Ulement boleh membantu
Anda tidak perlu memahami konfigurasi pelayan sendiri. Anda perlukan pihak yang boleh mengenal pasti perisian yang sedang berjalan, menerangkan risikonya dan menyelaraskan tindakan yang sesuai.
Ulement boleh membantu dengan:
- Semakan keselamatan terarah: Periksa laman dan persediaan pengehosan, kenal pasti kerja yang belum selesai dan jelaskan pihak yang bertanggungjawab bagi setiap tindakan.
- Penyelarasan kemas kini: Bekerjasama dengan penyedia pengehosan atau pentadbir pelayan untuk mengesahkan tampalan dan menyemak keserasian aplikasi.
- Pengesahan laman: Uji fungsi penting selepas perubahan dan rekodkan isu yang masih ada.
- Penyelenggaraan berterusan: Tetapkan skop sokongan yang meliputi kemas kini, pemantauan, sandaran, semakan pemulihan dan eskalasi, dengan tanggungjawab infrastruktur dinyatakan secara jelas.
Semasa menetapkan skop semakan, persetujui hasil kerja: rekod PHP dan persediaan pengehosan, bukti tampalan atau senarai tindakan mengikut keutamaan, rekod ujian fungsi perniagaan, serta pelan naik taraf jika perisian lama menghalang kemajuan. Sokongan berterusan perlu menyatakan pihak yang mengurus kemas kini pelayan, kemas kini laman dan eskalasi insiden.
Untuk sokongan yang lebih luas, bincangkan perkhidmatan pengurusan pelayan dan penyelenggaraan WordPress kami. Skop kerja boleh ditetapkan mengikut persediaan pengehosan dan pasukan yang bertanggungjawab terhadap laman anda.
Kami masih berdepan situasi ini dengan pelanggan: tinggal satu pelayan untuk ditampal, tetapi PIC yang mengurus akaun sudah meninggalkan syarikat dan tiada sesiapa lain boleh mengakses portal awan pelanggan. Tanpa laluan akses dan eskalasi yang dipersetujui, kerja keselamatan penting boleh terhenti pada skrin log masuk portal. Skop sokongan terurus sepenuhnya bersama Ulement boleh menetapkan pihak yang menjejak tugasan dan menyelaraskan akses dengan pelanggan. Pelanggan kekal sebagai pemilik akaun awan, sementara akses yang didelegasikan dan proses keluar staf didokumenkan.
Jika penyedia semasa anda boleh mengesahkan pembaikan dan memberikan bukti yang jelas, simpan rekod itu. Jika jawapannya tidak jelas, semakan terarah boleh mengenal pasti perkara yang perlu diberi perhatian sebelum anda bersetuju dengan kerja yang lebih luas.
Minta semakan keselamatan WordPress daripada Ulement. Kongsikan alamat laman, penyedia pengehosan dan sebarang pengesahan kemas kini yang telah diterima supaya kami boleh menilai langkah seterusnya.
Sumber disemak pada 22 Oktober 2026: pengumuman keselamatan PHP, nasihat PHP untuk CVE-2026-109618 dan nasihat PHP untuk CVE-2026-109619.